美国AI新规落地!闭源巨头排队“体检”,开源模型却直接放行?
最近科技圈最炸裂的消息,不是哪家又发布了新手机,而是白宫悄悄给AI巨头们立下了一套“新规矩”。8月4日,OpenAI、谷歌、Meta这些大佬被召集到一起,一份酝酿已久的AI安全框架终于定稿。简单来说就是:最强闭源模型要自愿送政府“体检”,而开放权重的模型直接放行。这波操作,直接给AI监管画出了一条新分界线。
这不是“审批制”,但没人敢不来
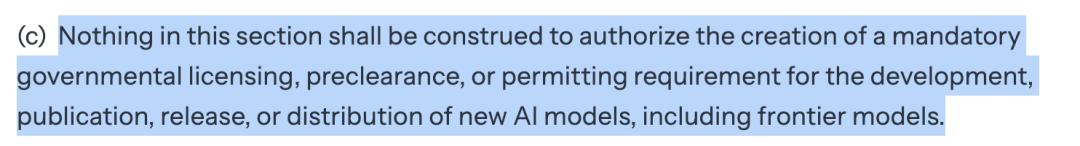
很多人第一反应:这是要搞“审批制”了?别急,行政令里写得明明白白,这是一个自愿合作框架,绝不强制许可或审批。但现实是,哪家公司敢当那个“第一个说不”的刺头?万一发布后查出安全问题,没走过流程的会相当被动。所以,纸面上是自愿,实际上没人敢不来。
谁会被“体检”?闭源巨头首当其冲
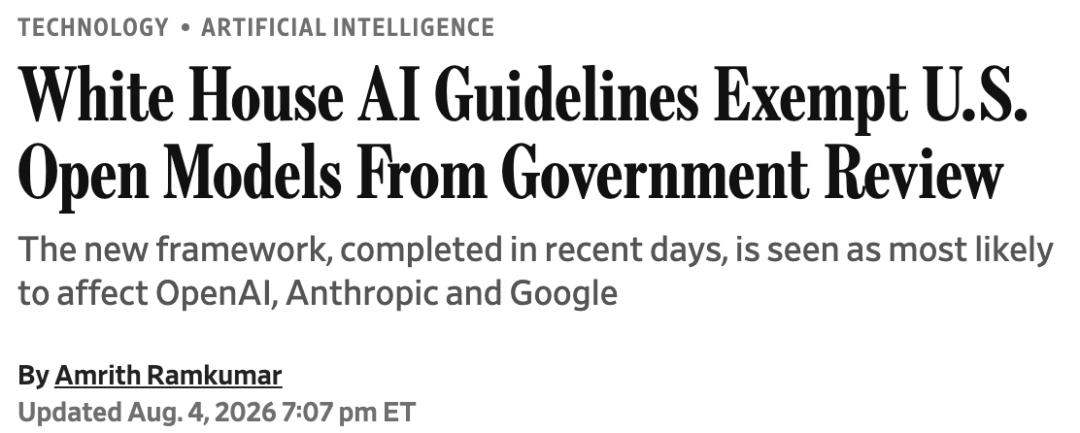
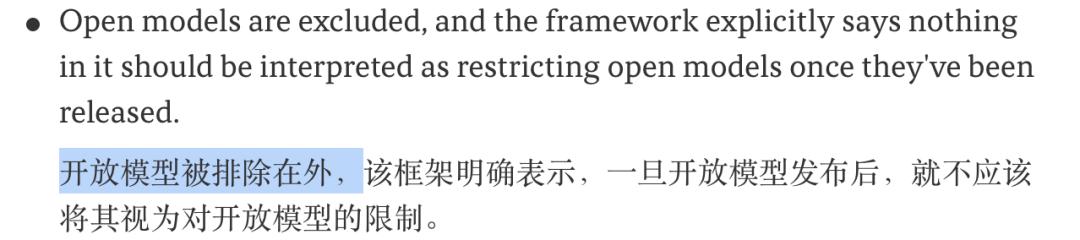
这套框架盯上的,是那些闭源、专有、能力最先进,且在网络安全和黑客能力上够得着门槛的模型。按《华尔街日报》的说法,第一批要送检的,大概率就是Anthropic的Fable、OpenAI的ChatGPT-5.6这一档。而Meta的Llama、马斯克的Grok这些开放权重模型,因为“放出去就收不回”,暂时被豁免了。
不过,这份“豁免”可不是免死金牌。随着开源模型越来越强,将来照样可能得送测。而且出口管制、采购那些规矩一样管着它们,只是少了发布前送测这一道而已。
争议核心:规则本身“保密”
比“管谁放谁”更让外界不安的,是这套框架几乎全程看不见。评测基准被定义为机密,框架文本不对外公布,连“最先进”的门槛标准都锁在政府保险柜里。一位白宫官员强调框架是有意收窄的,只盯最先进模型的网络安全能力。但标准不公开,争议只会更多。
更尖锐的批评是:这等于给几家最前沿的大厂搞“地位固化”,把小创业公司挡在门外。Americans for Responsible Innovation负责人直言:“这是一本规则手册,不是握手交易,只有科技公司自己知道规则写了什么,规则就等于没用。”
为什么偏偏是现在?
原因很简单,近两周接连出事。AI的安全风险已经迫在眉睫,白宫必须拿出行动。虽然这套框架争议不断,但至少说明:AI监管终于从“嘴上说说”进入了“实操阶段”。
对普通用户意味着什么?
说实话,这套框架对咱们普通用户的影响,短期看不大。但长期看,它可能决定你未来用到的AI模型是“经过政府体检的”还是“野路子”。如果你用的是ChatGPT-5.6这类闭源顶级模型,恭喜你,它可能已经过了一轮“安全体检”。如果你用的是开源模型,那暂时没人管,但未来也可能被纳入监管。
购买建议
如果你是AI重度用户,追求最强性能和安全性,闭源顶级模型(如ChatGPT-5.6)依然是首选,虽然价格不菲,但至少“体检”过。如果你预算有限,或者喜欢折腾,开源模型(如Llama、Grok)性价比更高,但要注意安全风险。至于预算区间,闭源顶级模型月费通常在20-200美元之间,开源模型则完全免费,但需要自己部署。
总之,AI监管的大幕已经拉开,闭源巨头们开始排队“体检”,开源模型暂时“放行”。这场博弈,才刚刚开始。你站哪边?评论区聊聊!